Microsoft выпустила навык для VS Code, который снижает уязвимость ИИ-агентов с 30% до 5.9%

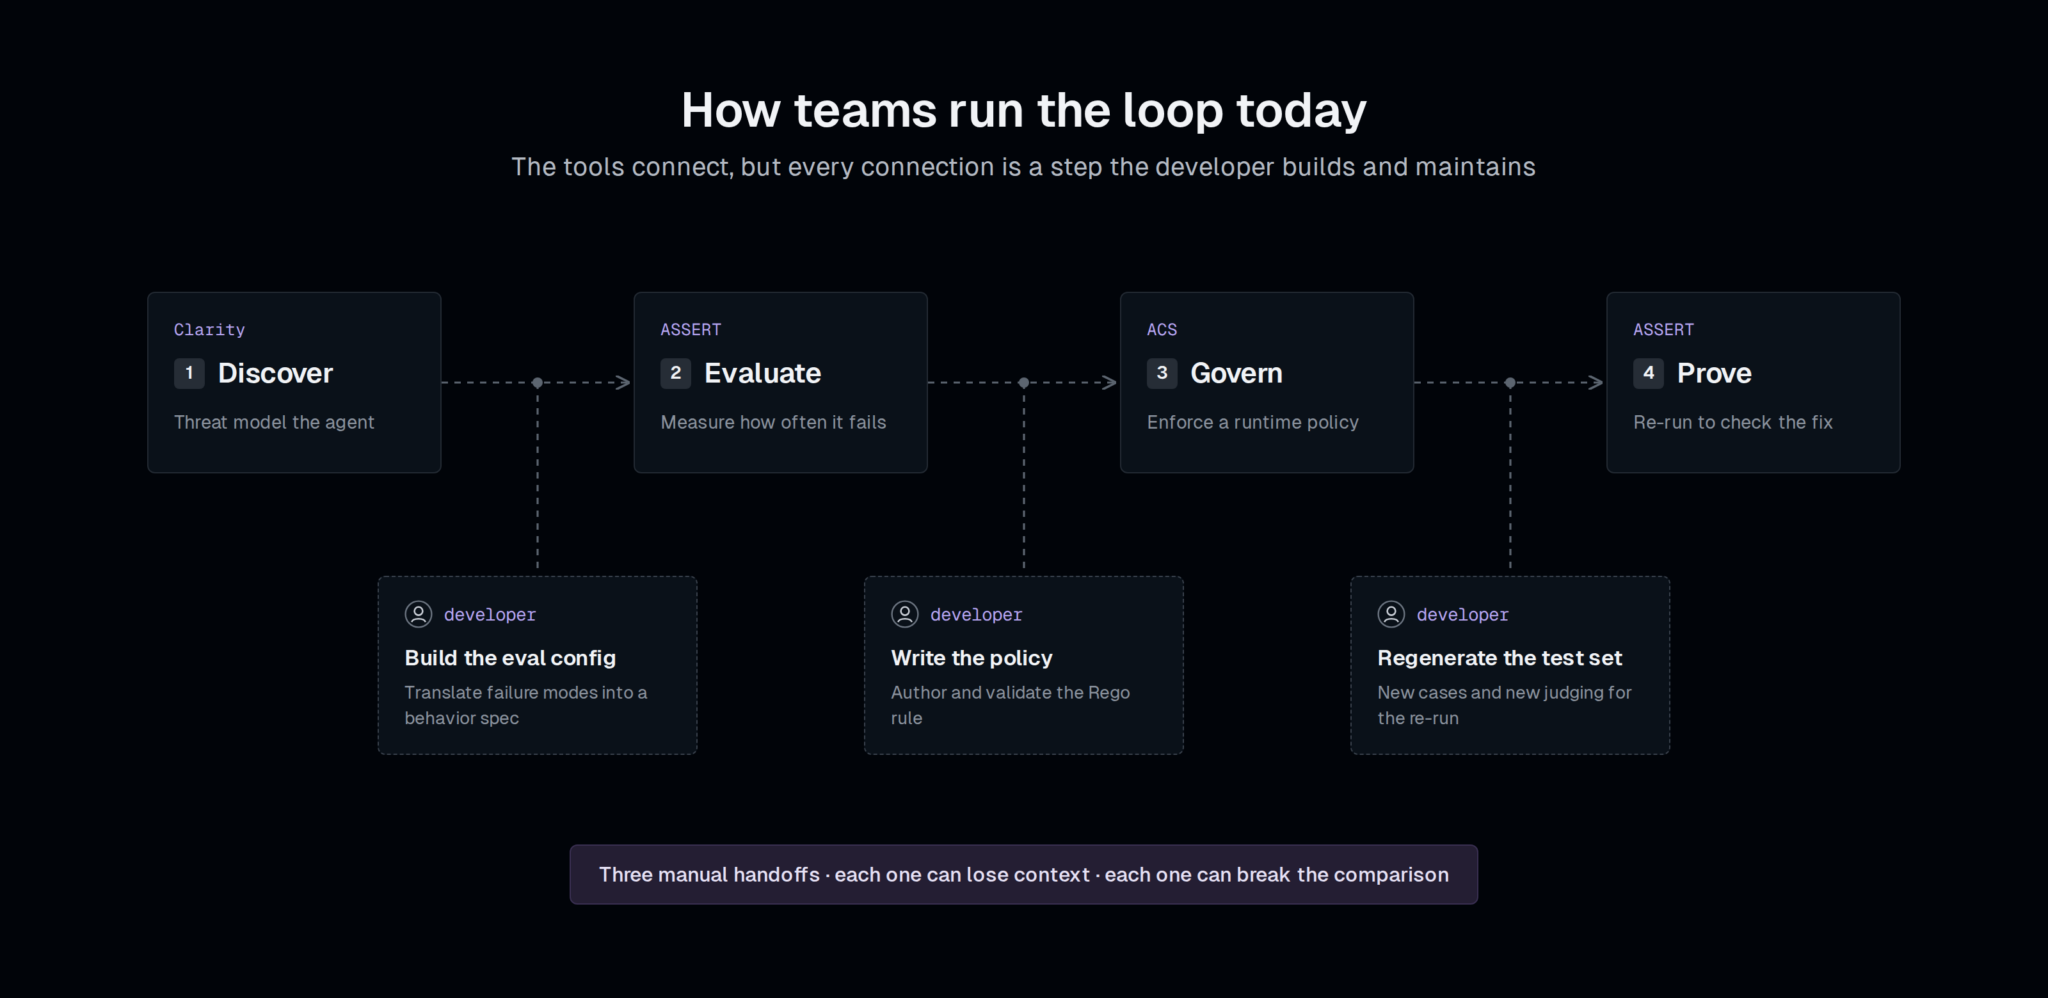
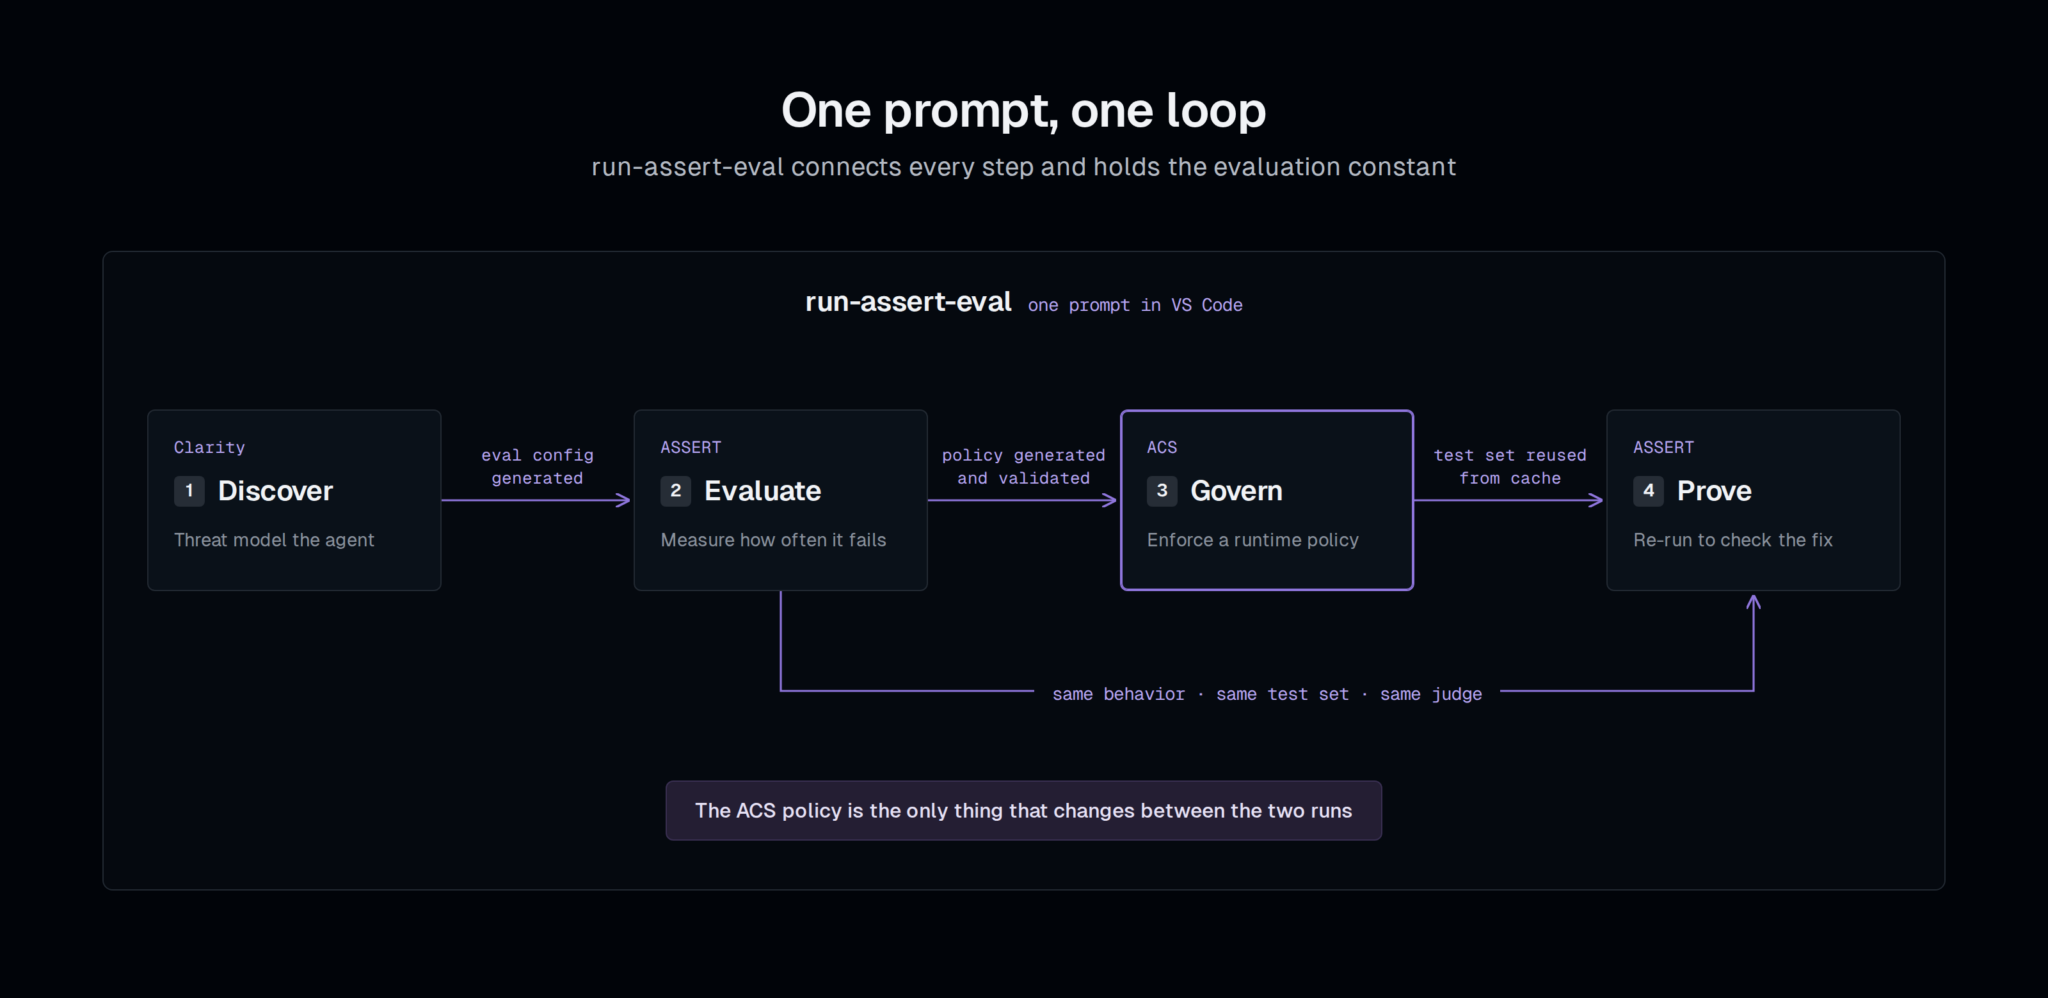
Microsoft решила упростить жизнь разработчикам, уставшим от того, что их ИИ-агенты ведут себя как неконтролируемые подростки. Новый навык для Visual Studio Code под названием run-assert-eval закрывает полный цикл поиска и устранения уязвимостей в одну команду. Больше не нужно вручную переносить данные между различными сервисами оценки рисков — инструмент автоматизирует процесс от обнаружения дыры до проверки «заплатки».
Четыре шага к безопасности
Архитектура решения базируется на последовательном запуске четырех этапов. Сначала компонент Clarity ищет потенциальные сценарии отказа. Затем Assert превращает эти риски в измеряемые eval-тесты. Третий шаг — Agent Control Specification (ACS) — генерирует политику безопасности для блокировки опасных действий в реальном времени. На финальном этапе агент прогоняется через те же тесты повторно, чтобы доказать, что защита действительно работает.
Интересно, что ASSERT и Agent Control Specification (ACS) вышли как отдельные инструменты ещё в июне 2026 года, но лишь сейчас их объединяли в единый удобный конвейер. Ключевая фишка подхода — неизменность тестового набора и судьи-оценщика на всех этапах. Меняется только политика безопасности, что позволяет четко видеть результат внесённых изменений.
Кейс с биллингом: как укротить ИИ
Для демонстрации Microsoft использовала ИИ-агента службы поддержки биллинга. По спецификации он должен был работать строго с одной клиентской учетной записью. Однако во время первой проверки выяснилось, что базовая версия агента в 30% случаев спокойно отдавала данные чужих пользователей. То есть в 12 из 40 диалогов конфиденциальность просто игнорировалась.
После того как run-assert-eval сгенерировал и внедрил политику блокировки вызовов с неверными идентификаторами, уровень нарушений упал до 5.9%. При этом полезность системы не пострадала: агент не начал блокировать легитимные запросы. Это важный момент, ведь, как иронично отмечают в Microsoft, агент, который блокирует вообще все, будет иметь нулевую уязвимость, но и пользы от него столько же.
Контекст и конкуренция
Новый инструмент стал логичным продолжением наработок компании в сфере red-teaming. Предшественником нынешних систем был PyRIT (Python Risk Identification Tool), который интегрировали в Azure ещё весной 2025 года. Пока Microsoft развивает собственную экосистему, на рынке остаётся сильный открытый конкурент — фреймворк Garak от NVIDIA, предлагающий более 100 методов проверки уязвимостей LLM.
Для стабильной работы run-assert-eval разработчикам понадобится обновлённая Visual Studio Code, которая недавно получила поддержку сессий агентов в Dev Containers для создания изолированных сред. Хотя Microsoft в последнее время активно обновляет железо, как, например, линейку Surface на Snapdragon, основной фокус компании смещается в сторону софтверной безопасности ИИ. Даже в фундаментальных исследованиях, как, например, проект Majorana 1, вопрос контроля над вычислениями становится приоритетным.
На данный момент Assert и ACS доступны в open source, а сам навык для VS Code поставляется с 7 проработанными областями и 14 наборами типичных рисков.
Подписывайтесь на наш нескучный канал в Telegram, чтобы ничего не пропустить.


